Zum Inhalt springen
Frage 6. Januar 2022, 09:56 Uhr · 25 Antworten

Netzwerkanschluss physisch "zusperren" möglich?

Hallo,
ich habe eine Netzwerkdose im Außenbereich und würde die gerne auch physisch gegen Manipulation schützen. Gibt es eine Möglichkeit, eine Netzwerkdose bzw. den Anschluss „absperren“ kann? Also zum Beispiel einen RJ45 mit Schlüssel oder ähnliches?

Danke
AXL
25 Antworten

Ja, so etwas gibt es 🙂

Siemens 6GK1901-1BB50-0AA0 Security-Element | » Freue dich auf voelkner

0 Hilfreich

Ich habe mal bei google das hier eingegeben „rj45 außenbereich abschließbar“
und bin dabei auf das hier gestoßen:
https://www.amazon.de/DIGITUS-Datenanschlussdose-abschliessbar-Inklusive-Schlüssel/dp/B01JSCK90Q?th=1

0 Hilfreich

Hallo zusammen,

danke für die Antworten. Ich denke das Schloss von Siemens ist am passendsten für mich.

Gibt es eigentlich auch ein Netzwerkkabel mit einem Schloss? Also mit dem Ziel, dass ein Angreifer ein Netzwerkkabel nicht einfach herausziehen und sein eigenes einstecken kann?

Danke
AXL

0 Hilfreich
Axl schrieb:zum Beitrag ↑

Also mit dem Ziel, dass ein Angreifer ein Netzwerkkabel nicht einfach herausziehen und sein eigenes einstecken kann?

Wo steckt denn das andere Ende des Netzwerkkabels? Ist das dagegen geschützt, dass der „Angreifer“ (wer macht sich so einen Aufwand für ein bisschen Internet?) nicht einfach DAS Ende in sein Gerät stecken kann? Warum soll er ein eigenes Kabel mitbringen? 😛

1 Hilfreich
Axl schrieb:zum Beitrag ↑

das Schloss

…kostet mehr als jeder mögliche Schaden.

Wozu soll das ganze denn dienen? Viren kommen auf anderen Wegen ins lokale Netzwerk…

0 Hilfreich
Axl schrieb:zum Beitrag ↑

danke für die Antworten. Ich denke das Schloss von Siemens ist am passendsten für mich.

Sicher? Wie schaut es mit Wetterfestigkeit aus?

Außerdem ist das ganze nur so sicher wie deine Buchse. Falls da wirklich wer ran will, ist der Stopfen auch kein Hindernis.

Ich würde zwar die zweite Variante mit der abschließbaren Klappe bevorzugen, aber sicher ist auch das nicht, im Zweifel crimpt sich jemand mit „berechtigtem Interesse“ einfach direkt ans Kabel.

Wirklich sicher ist nur, das andere Ende auszustöpseln.

0 Hilfreich
Axl schrieb:zum Beitrag ↑

Gibt es eine Möglichkeit, eine Netzwerkdose bzw. den Anschluss „absperren“ kann?

Port Security über einen managebaren Switch als einfachste logische Hürde.

Wozu wird die Dose überhaupt benötigt?

Man kann diese ja auch in ein separates Netz packen (z.B. Gastnetz, wenn nur eine FritzBox zur Verfügung steht).

Physikalische Sicherungen sind elektronischen eigentlich immer zu bevorzugen - Grundregel der Sicherheitstechnik - aber hier sehe ich genau anders herum:
Sobald sich die Dose nicht mehr im Heimnetz befindet, ist der potentielle Schaden niedrig.
Klaro: Da kann man immer noch mit einem Elektroschocker 10000V drauf geben, den Router schrotten und so Internet und Telefon lahm legen.

2 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Man kann diese ja auch in ein separates Netz packen (z.B. Gastnetz, wenn nur eine FritzBox zur Verfügung steht).

Ein Gastnetz per LAN? Ich habe die FRITZ!Box 6490 Cable, wo kann ich das einstellen?

0 Hilfreich
PeterSilie schrieb:zum Beitrag ↑

wo kann ich das einstellen?

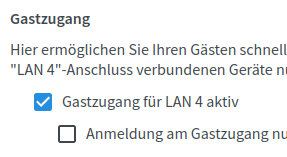
Benutzeroberfläche der FritzBox, „Gastzugang über LAN 4 aktiv“.

0 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Gastzugang über LAN 4 aktiv

Wie komme ich dahin? Den Begriff „Gastzugang“ gibt’s nur bei WLAN

Vorhin hatte ich zufällig die 4 LAN und konnte green Modus einstellen, aber keinen Gastzugang. Jetzt finde ich die Seite nicht wieder.

0 Hilfreich
PeterSilie schrieb:zum Beitrag ↑

Wie komme ich dahin?

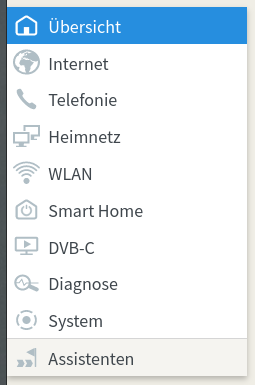
Ich zeige dir mal den Weg, den ich gegangen bin.
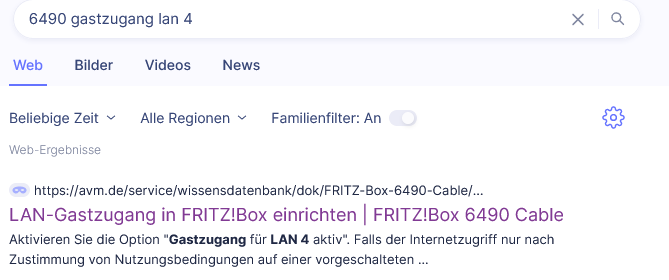
Zuerst habe ich Internetsuchmaschine aufgerufen, in diesem Falle Startpage:


Dann habe ich auf den ersten Treffer geklickt:

FRITZ! - Alles für das Heimnetz

1 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Man kann diese ja auch in ein separates Netz packen (z.B. Gastnetz, wenn nur eine FritzBox zur Verfügung steht

Wenn jemand Störerhaftung ausprobieren will ist eher lästig in dem Setup. Um dem Fragenden zu helfen müsste man halt wissen, welches genaues Problem er lösen möchte.

0 Hilfreich
Sebastian schrieb:zum Beitrag ↑

müsste man halt wissen, welches genaues Problem er lösen möchte

Das sehe ich auch so …

0 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Ich zeige dir mal den Weg, den ich gegangen bin.

Danke dir. Netzwerkeinstellungen ist noch eine Unterseite von Heimnetz > Netzwerk.

Das hatte ich übersehen:

Geht das als „physisch aufgesperrt / zugesperrt“ durch?

0 Hilfreich
Sebastian schrieb:zum Beitrag ↑

Wenn jemand Störerhaftung ausprobieren

Gibt es da noch eine relevante Fallzahl? Die Änderung des TMG sollte da doch angeblich Klarheit geschaffen haben.

0 Hilfreich
PeterSilie schrieb:zum Beitrag ↑

Geht das als „physisch aufgesperrt / zugesperrt“ durch?

Es ist überhaupt keine Sperre. Es ist die Schaffung eines Zugangs zum Internet, der vom Heimnetz getrennt ist und den Filterregeln des Routers unterliegt.

Eine ungesicherte Netzwerkdose mit Heimnetzugang ist wie eine offene Terassentür zum Wohnzimmer - nicht gut.
Eine Netzwerkdose mit Gastnetz ist ein separates Zimmer ohne Zugang zur Wohnung, welches von außen erreichbar ist.

0 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Gibt es da noch eine relevante Fallzahl?

Ja.

X_Strom schrieb:zum Beitrag ↑

Die Änderung des TMG sollte da doch angeblich Klarheit geschaffen haben.

Das hat offenbar nur sehr schlecht geklappt.

Leider.

0 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Es ist überhaupt keine Sperre. Es ist die Schaffung eines Zugangs zum Internet, der vom Heimnetz getrennt ist und den Filterregeln des Routers unterliegt.

Man kann dem Gast-Lan auch den Zugang zum Internet verweigern. Generell oder Zeitgesteuert. Auf alles oder manche Adressen. Und die Bandbreite kann man auch einschränken, sodass der Zugang für böse Leute uninteressant wird.

X_Strom schrieb:zum Beitrag ↑

Gibt es da noch eine relevante Fallzahl?

Zumindest ein nettes Beispiel:

Golem.de: IT-News für Profis

0 Hilfreich
anon2160089 schrieb:zum Beitrag ↑

Zumindest ein nettes Beispiel:

Das ist passend aber nicht nett, denn da wird von Freifunk geredet. Tatsache ist, dass die Verwendung von Freifunk (bzw dessen Bereitstellung für Gäste oder Kunden) eben genau vor Störerhaftung schützt.

Da hat vermutlich nur jemand der Oma ein offenes WLAN eingerichtet und die SSID auf „Freifunk“ gesetzt und damit gleich verschiedenen Stellen (nämlich sowohl der Oma als auch der Freifunk-Commmunuty) einen gewaltigen Bärendienst getan.

Also: Freifunk schützt genau für den Fall unter der Voraussetzung, dass man kein ganz ungewöhnliches Setup hinbiegt, was bei den meisten Communities praktisch unmöglich sein dürfte.

@anon2160089, hast Du nicht auch Lust mitzumachen, Deine lokale Community bekommt gerade Hardware aus Landesmitteln … Wenn Du einen guten und geeigneten Ort hast …

0 Hilfreich
Sebastian schrieb:zum Beitrag ↑

Da hat vermutlich nur jemand der Oma ein offenes WLAN eingerichtet und die SSID auf „Freifunk“ gesetzt

Er hat eine Freifunk-Firmware aufgespielt, ohne den VPN zu den Freifunk-Servern zu aktivieren.
Nur deswegen war die lokale IP aufgetaucht.

Es ist auch kein „Störerhaftung“-Urteil, sondern ein Urteil gegen die „Täterin“ der Urheberrechtsverletzung, weil die Omi nicht die tatsächlichen Täter benennen konnte / wollte.

Der Anschlussinhaber genügt seiner sekundären Darlegungslast vielmehr dadurch, dass er dazu vorträgt, ob andere Personen und gegebenenfalls welche anderen Personen selbständigen Zugang zu seinem Internetanschluss hatten und als Täter der Rechtsverletzung in Betracht kommen. In diesem Umfang ist der Anschlussinhaber im Rahmen des Zumutbaren zu Nachforschungen sowie zur Mitteilung verpflichtet, welche Kenntnisse er dabei über die Umstände einer eventuellen Verletzungshandlung gewonnen hat Die pauschale Behauptung der bloß theoretischen Möglichkeit des Zugriffs von im Haushalt lebenden Dritten auf den Internetanschluss genügt hierbei nicht. Der Inhaber eines Internetanschlusses hat vielmehr nachvollziehbar vorzutragen, welche Personen mit Rücksicht auf Nutzerverhalten, Kenntnisse und Fähigkeiten sowie in zeitlicher Hinsicht Gelegenheit hatten, die fragliche Verletzungshandlung ohne Wissen und Zutun des Anschlussinhabers zu begehen. Entspricht der Beklagte seiner sekundären Darlegungslast, ist es wieder Sache der Klägerin als Anspruchstellerin, die für eine Haftung des Beklagten als Täter einer Urheberrechtsverletzung sprechenden Umstände darzulegen und nachzuweisen

Omi hätte nicht bloß sagen dürfen „Das war ich nicht, es muss jemand anderes gewesen sein.“ Sie hätte statt dessen eine Liste aller möglichen Nutzer vorlegen müssen, durch Erfüllung der sekundären Darlegungslast wäre dann der Kläger wieder derjenige, der die Täterschaft beweisen muss.

Hätte man das vorher gewusst, dann hätte die Verteidigung sicher eine Abweisung der Klage erwirken können, indem sie die Omi zur entsprechenden Erfüllung der Darlegungslast motoviert hätte. Ich nehme das einmal als Fingerzeig.

Oh Mist, wir sind voll weg vom Thema.

0 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Er hat eine Freifunk-Firmware aufgespielt, ohne den VPN zu den Freifunk-Servern zu aktivieren

Das ist bei den meisten Communities schwer bis unmöglich, von daher muss das ein echter Spezialexperte gewesen sein, der das eingerichtet hat.

Oder er hält nicht verstanden, wie Freifunk in aller Regel funktioniert , also mit VPN, und er benutzt die Freifunk Story als Vorwand und hat nicht wirklich die Firmware installiert.

In jedem Fall ein dummer Anwenderfehler, der Freifunk unnötig in Misskredit gebracht hat.

Sage ich mal so als Freifunkadvokat.

Aber Du hast Recht, weit weg vom Thema

0 Hilfreich

Es gibt doch auch von diesen einfachen Geldkassetten sehr kleine mit Profilschlüssel (ca. 10€). So eine einfach mit Akkubohrer und der Flex bearbeiten und über die vorhandene Anschlussdose montieren, mit Silikon abdichten und unten kleines Loch , falls doch mal Kondenswasser oder Regen reinkommt?

0 Hilfreich
Kudo schrieb:zum Beitrag ↑

Geldkassetten

Außen? Rost?

0 Hilfreich

@anon2160089 ich meinte diese bunten, volllackierten. Dass man Schnittstellen und Löcher entsprechend wasserdicht versiegelt (Zinkspray, UBodenschutz, Hammerit oder was auch immer) hatte ich als selbstverständlich betrachtet.

0 Hilfreich

@Axl, lebst du noch? Wäre schön, wenn du dich auch mal wieder zu deiner Frage und zu den ganzen möglichen Antworten und Nachfragen äußern würdest, bevor sich da noch mehr Leute den Kopf zerbrechen und noch „tollere“ Lösungsvorschläge kommen.

1 Hilfreich

Deine Antwort

Zum Antworten bitte anmelden oder kostenlos registrieren.