Zum Inhalt springen
Frage 2. Januar 2023, 15:49 Uhr · 11 Antworten

Projekt 2023 - Familiennetzwerk

Hi, das habe ich mir vorgenommen, muss aber hier und da noch was lernen. Wo soll ich anfangen?

Ich will meine Geräte zuhause und 2 weitere Wohnungen per VPN zusammenbringen.

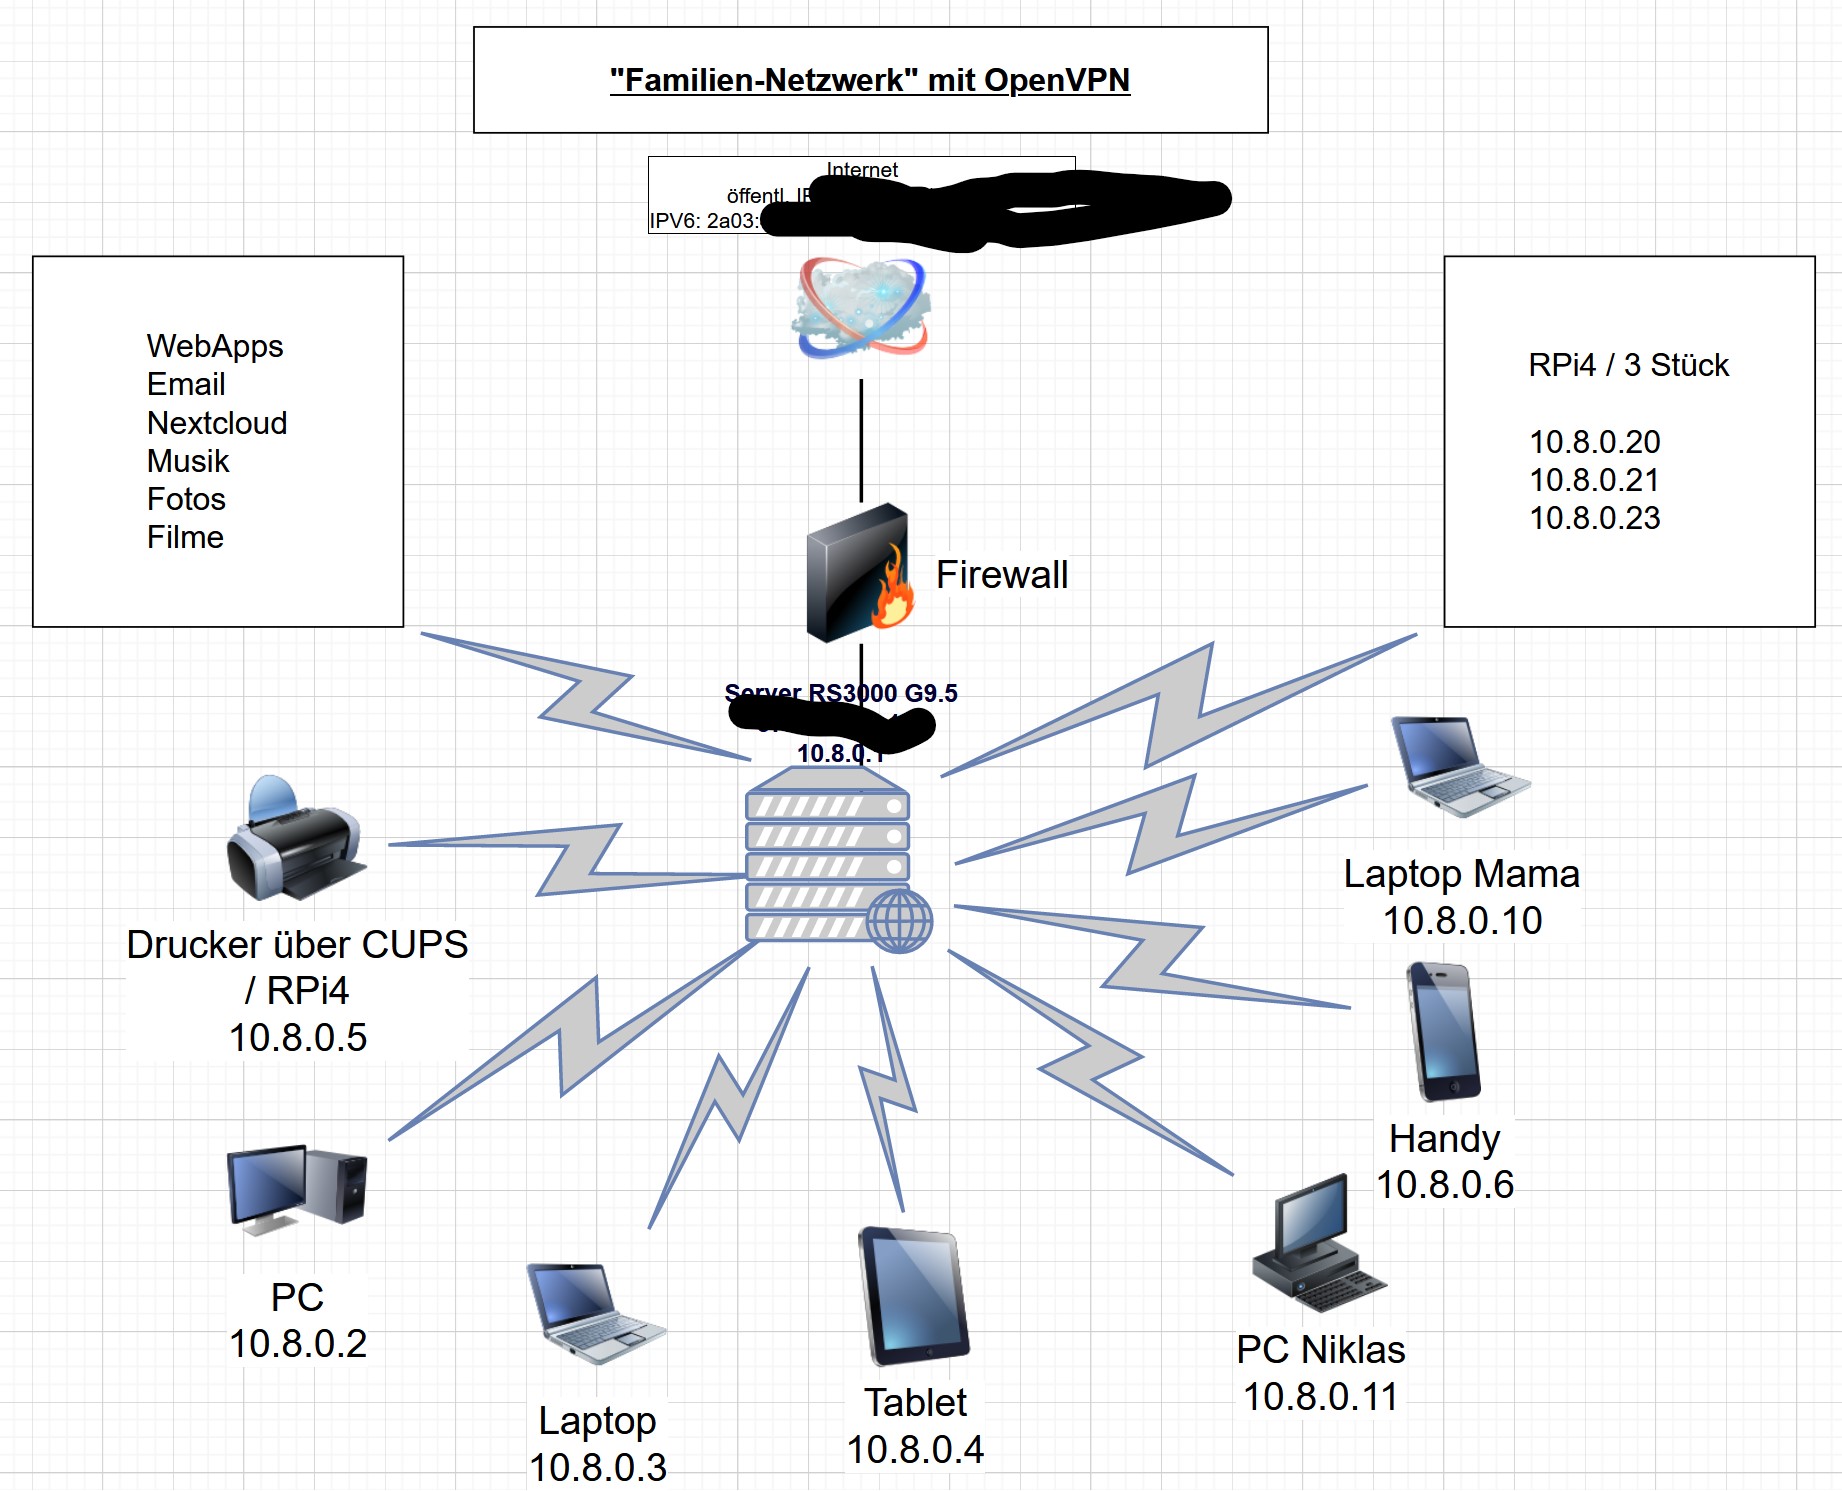
Das klappt auch soweit schon, siehe Bild. Mein Server langweilt sich seit einem Jahr (AMD Epyc 7702, 8 Kerne, 24 GB RAM, 960 GB SSD)

Offene Fragen:

  • Sollte ich trotz VPN noch eine Firewall einrichten? Falls ja, extra Server, und wenn ja welche Firewall?

  • Es laufen diverse Docker-Anwendungen auf dem Server, aktuell erreichbar unter 10.8.0.1:Port - wie kann ich die intern per Domain erreichbar machen z.B. als fotos.home , musik.home oder cloud.home ?

  • gleichzeitig extern abschalten.. ist zurzeit alles per Traefik konfiguriert und unter https://subdomain.meinedomain.de erreichbar

  • geht auch noch ein „zentraler Pihole-DNS für Alle“ direkt auf dem Server?

  • gibt es einen FTP-Server, den man auch als Laufwerk für alle (im VPN) in Windows einbinden kann?

Sorry für die vielleicht laienhafte Fragestellung - ich lerne noch.. 😇

Gruß, Kris
11 Antworten

KrisAusEU schrieb:zum Beitrag ↑

Das klappt auch soweit schon, siehe Bild.

Mir fehlt da irgendwie die Darstellung der VPN-Tunnel zu den anderen Wohnungen.

Ich sehe hier bislang bloß ein einziges Netz.

0 Hilfreich
KrisAusEU schrieb:zum Beitrag ↑

Wo soll ich anfangen?

Am besten GANZ am Anfang.

KrisAusEU schrieb:zum Beitrag ↑

Das klappt auch soweit schon, siehe Bild.

Das Bld zeigt leider kaum etwas. Bitte präzisieren!

KrisAusEU schrieb:zum Beitrag ↑

Mein Server langweilt sich seit einem Jahr (AMD Epyc 7702, 8 Kerne, 24 GB RAM, 960 GB SSD)

Das ist kein Server, das sind nur einige Komponenten, die allerdings eher etwas über einen PC aber nicht über einen Server aussagen.

KrisAusEU schrieb:zum Beitrag ↑

Sollte ich trotz VPN noch eine Firewall einrichten?

Ein VPN ist ein VPN und keine Firewall. Wenn Du Dich gegen ungebetene Gäste schützen möchtest (und das möchtest Du GANZ sicher!) dann sollte man niemals nicht ohne eine Firewall Dienste ins Internet anbieten!
Bitte lese Dir entsprechendes Material zu den Themen durch und befolge diese BEVOR Du da was bastelst was Du sonst später bereuen wirst.

KrisAusEU schrieb:zum Beitrag ↑

Falls ja, extra Server, und wenn ja welche Firewall?

Die Frage ist nebensächlich. Fast alle IPTables basierte Pakete kann man hier installieren. Egal ob da ein Raspberry Pi oder ein redundatner Linux Server steht (nur mal als Beispiel).

KrisAusEU schrieb:zum Beitrag ↑

Es laufen diverse Docker-Anwendungen auf dem Server, aktuell erreichbar unter 10.8.0.1:Port - wie kann ich die intern per Domain erreichbar machen z.B. als fotos.home , musik.home oder cloud.home ?

Hier wäre das Stichwort „DNS“. Auch dazu bitte erstmal lesen und schlau machen DANN kann man näheres sagen was man da machen kann.

KrisAusEU schrieb:zum Beitrag ↑

gleichzeitig extern abschalten… ist zurzeit alles per Traefik konfiguriert und unter https://subdomain.meinedomain.de erreichbar

Öhm, Du hast also Dienste im Internet zur Verfügung gestellt, die öffentlich erreichbar sind und ohne Firewall… Naja, les ggf. mal Störerhaftung beim Filesharing - Urheberrecht 2025 als eine kleine Idee was da ggf. dranhängen KÖNNTE.

KrisAusEU schrieb:zum Beitrag ↑

geht auch noch ein „zentraler Pihole-DNS für Alle“ direkt auf dem Server?

Geht als Einstieg sicher.

KrisAusEU schrieb:zum Beitrag ↑

gibt es einen FTP-Server, den man auch als Laufwerk für alle (im VPN) in Windows einbinden kann?

Wenn Du alle im gleichen Netz bzw. per VPN verbunden hast und dann NOCHMAL eine veraltete Übertragungsmethode ohne große Sicherheit einbauen?! Davon würde ich abraten obwohl das natürlich sehr leicht geht. Entsprechende FTP Server Pakete gibts genug.

Wie gesagt ich denke Du wirst erstmal eine ganze Menge zum Thema Netzwerktechnik im Netz recherchieren bis das was wird. Viel Glück.

1 Hilfreich
Little_H schrieb:zum Beitrag ↑

Wie gesagt ich denke Du wirst erstmal eine ganze Menge zum Thema Netzwerktechnik im Netz recherchieren bis das was wird.

Das Jahr ist noch jung! 😂

2 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Mir fehlt da irgendwie die Darstellung der VPN-Tunnel zu den anderen Wohnungen.

Ich sehe hier bislang bloß ein einziges Netz.

Was anderes ist es ja auch nicht. Der VPN-Server läuft auf dem Server (wer hätte das gedacht), die Clients verbinden sich dahin. (auch der PC meiner Mutter und meines Bruders, in deren jeweiligen Wohnungen)

Little_H schrieb:zum Beitrag ↑

Das ist kein Server, das sind nur einige Komponenten, die allerdings eher etwas über einen PC aber nicht über einen Server aussagen.

Achso, der Server heißt „MickyMaus“ - oder was wäre für Dich eine adäquate Antwort? Also es ist ein Rootserver von Netcup, mit den genannten Daten, darauf läuft Debian 11, stets aktuell, Port 22 ist zu, alles andere auch (außer 80, 443, und 1194)

Little_H schrieb:zum Beitrag ↑

Öhm, Du hast also Dienste im Internet zur Verfügung gestellt, die öffentlich erreichbar sind und ohne Firewall…

Öhm, ja (siehe oben). Und wo ist jetzt das Problem? Ich hab jedenfalls seit 10 Monaten keins..

Gruß, Kris

0 Hilfreich
KrisAusEU schrieb:zum Beitrag ↑

Was anderes ist es ja auch nicht.

Ich vermute, dass wir über verschiedene Dinge reden. In der Skizze sehe ich Clients, die mit einer Art „Zentrale“ verbunden sind - und zwar direkt und nicht über einen VPN-Tunnel.

KrisAusEU schrieb:zum Beitrag ↑

Port 22 ist zu, alles andere auch (außer 80, 443, und 1194)

Das heißt, du hättest keine Bedenken deine IP-Adresse zu veröffentlichen, damit man mal gucken kann, ob dein Setup sicher ist?

Ich habe genau drei Ports offen, einen für IPSec, einen, der direkt auf den Rekorder in meiner DMZ geleitet wird und einen für HTTPS-Konfiguration des Routers. Da laufen überall wirklich sichere Kennwörter und als ein wenig „Obscurity“ werden da ungewöhnliche Ports benutzt. (Kerckhoff ist mir bekannt. Aber wenn ich durch zwei Klicks dafür sorgen kann, dass eine große Menge von Robots meine IP als „uninteressant“ betrachten, weil 443, 22, 80, … eben nicht offen sind - tja, warum nicht?

0 Hilfreich
KrisAusEU schrieb:zum Beitrag ↑

Der VPN-Server läuft auf dem Server (wer hätte das gedacht), die Clients verbinden sich dahin. (auch der PC meiner Mutter und meines Bruders, in deren jeweiligen Wohnungen)

Ich glaube da müsstest Du nochmal etwas umzeicnen. Aus der zeichnung ist nicht klar welches die internen IP Adressen und welches die Adressen in/über VPN sind, es ist nicht klar wo im Netzwerkstrom gesehen der OpenVPN und die anderen Serverkomponennten sitzen. Es ist also der Weg des Netzwerkes nicht ersichtlich. Aber genau das ist Sinn eines solchen Flußdiagrams. Wie erwähnt ist ohne diese Details kaum was näheres dazu zu sagen.

KrisAusEU schrieb:zum Beitrag ↑

was wäre für Dich eine adäquate Antwort?

Serverbetriebssystem mit Paketstand, welche Dienste darauf laufen (CUPS, CIFS, NTFS, etc.)

KrisAusEU schrieb:zum Beitrag ↑

Port 22 ist zu, alles andere auch (außer 80, 443, und 1194)

Naja, die Docker Ports werden auch offen sein und Du willst ja auch noch FTP … Du hattest aber erwähnt, das Du doch garkeine Firewall hast und Dir überlegst die einzubauen?! Du merkst jetzt denke ich langsam, das man da eben noch EINIGES an Daten braucht die uns eben fehlen!

KrisAusEU schrieb:zum Beitrag ↑

Und wo ist jetzt das Problem? Ich hab jedenfalls seit 10 Monaten keins…

Man kann auch unangeschnallt mit 200KM/H über die Autobahn fahren, ohne Helm Motorrad fahren oder ohne Verhütung Sex haben ohne ein Kind zu zeugen oder sich irgendeine Geschlechtskrankheit einzufangen … das heißt aber eben nicht, das es äusserst gefährlich und dumm ist oder das es gar ratsam das so zu tun!
Viel Glück weiterhin.

1 Hilfreich
Little_H schrieb:zum Beitrag ↑

das heißt aber eben nicht, dass es nicht äusserst gefährlich und dumm ist

Letztens warf ich jemandem, ich glaube es war @Hexerl, eine doppelte Verneinung vor, die sie so nicht gemeint hatte. Bei dir hingegen fehlte das zweite „nicht“. 😃 Aber Recht hast du …

1 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Das heißt, du hättest keine Bedenken deine IP-Adresse zu veröffentlichen, damit man mal gucken kann, ob dein Setup sicher ist?

Viel Erfolg!

89 58 47 101

Statt Leerzeichen einfach Punkte zwischen die Zahlen. Nur sicherheithalber, für die „Experten“ hier 🤣

0 Hilfreich
Antwort auf KrisAusEUzum Beitrag ↑

Viel Erfolg! 89 58 47 101 Statt Leerzeichen einfach Punkte zwischen die Zahlen. Nur sicherheithalber, für die „Experten“ hier 🤣

Die letzten verfügbaren Informationen zu dieser IP stammen vom 12.12.2022
Die Anzahl der damals offenen Ports ist gigantisch (22, 80, 11, 1200, 1366, 1883, und viele mehr).
Damals gab es einen Debian Server (SSH) und einen Python Webserver (TCP).
Da dort aktuell gar kein Dienst lauscht, vermute ich einfach mal, dass das nicht deine aktuelle IP-Adresse ist.

Ich könnte nun ein paar Fingerprints der vor einem Monat laufenden Server als Suchbegriffe benutzen und würde vermutlich dann deine aktuelle IP-Adresse erhalten.

0 Hilfreich
KrisAusEU schrieb:zum Beitrag ↑

Port 22 ist zu,

SSH läuft dafür auf Port 42222.

KrisAusEU schrieb:zum Beitrag ↑

Viel Erfolg!

89 58 47 101

Klar, wenn die IP im Forum steht, dann darf man es platt machen.

1 Hilfreich
KrisAusEU schrieb:zum Beitrag ↑

Ich will meine Geräte zuhause und 2 weitere Wohnungen per VPN zusammenbringen.

Mit welchem Ziel?

KrisAusEU schrieb:zum Beitrag ↑

Mein Server langweilt sich seit einem Jahr

das wirst Du mit einem VPN kaum beheben können.

KrisAusEU schrieb:zum Beitrag ↑

gibt es einen FTP-Server, den man auch als Laufwerk für alle (im VPN) in Windows einbinden kann?

Na offenbar gibt es noch keinen.

Wie kommst Du auf FTP? Das ist ja nun ein ziemlich kaputtes Protokoll.

KrisAusEU schrieb:zum Beitrag ↑

. (auch der PC meiner Mutter und meines Bruders, in deren jeweiligen Wohnungen)

Wenn Muttis PC verseucht ist, sollen auch die anderen Wohnungen was davon haben? Oder was genau ist der Anwendungsfall für Dein Setup? Der Bruder möchte Filesharing über Muttis Internetzugang machen? Auch nicht?! Hmm.

1 Hilfreich

Deine Antwort

Zum Antworten bitte anmelden oder kostenlos registrieren.