Zum Inhalt springen
Frage 6. Februar 2023 · 24 Antworten

Hardware-Firewall, die Viren in E-Mails erkennt

Hallo,
ich habe ein Verständnisproblem.

Da wurde jemandem eine Hardware-Firewall verkauft (Securepoint Black Dwarf) mit der Begründung, dass die Bedrohungen durch Schadsoftware in E-Mails immer schlimmer würden.

Nun war ich einmal so frei, beim vorgeblich so geschützten PC die E-Mail-Einstellungen nachzusehen.
Outlook 365 benutzt als Posteingangsserver secureimap.t-online.de.

Meinem Verständnis nach rauschen also die E-Mails als verschlüsselte Datenpakete durch die Firewall. Wie schafft es die Firewall, da „mitzulauschen“ und zu scannen?

24 Antworten

X_Strom schrieb:zum Beitrag ↑

Wie schafft es die Firewall, da „mitzulauschen“ und zu scannen?
Im Zweifelsfall wird dir ein Root Zertifikat des vollkommen über alles Zweifel erhabenen Schlangenölverkäufers ins Betriebssystem geworfen, welches erlaubt, dass „valide“ Zertifikate für den T-Online-Server aus dem Hut gezaubert werden und dann praktisch ein Man-In-The-Middle Angriff gefahren wird.

Willste nicht weiter drüber nachdenken, aber das kommt eben dabei raus, wenn man mit den Antivirus-Buden Geschäfte macht…

0 Hilfreich
Antwort auf Sebastianzum Beitrag ↑

Im Zweifelsfall wird dir ein Root Zertifikat des vollkommen über alles Zweifel erhabenen Schlangenölverkäufers ins Betriebssystem geworfen, welches erlaubt, dass „valide“ Zertifikate für den T-Online-Server aus dem Hut g …

Moin,
ich habe mal in den Anleitungen gestöbert. Da wird die Einrichtung eines Mail-Relays beschrieben - das Gerät holt dann die E-Mails vom Anbieter ab. Das wurde wohl „vergessen“.

Die Firma, der man die Notwendigkeit so einer Lösung eingeredete hat, gehört einer technisch nicht versierten Dame und was ich da gestern mitbekommen habe, schlögt dem Fass den Boden aus.

3 Hilfreich
X_Strom schrieb:zum Beitrag ↑

was ich da gestern mitbekommen habe

  1. Telekom ruft an. „Wir haben einen besseren Tarif. Nur 15€ teurer, aber doppelt so schnell. Schneller ist besser, Sie müssen nur ja sagen“ → Kundin stimmt zu. Erfolg: Sie zahlt seit zwei Jahren 15€ (netto) mehr, aber wegen des inkompatiblen Routers bekommt sie nicht die erhofften (aber völlig unnötigen) 250/40 Mbit/s, sondern der Router läuft in einer Art Notprofil mit 100/23 Mbit/s. 400€ für langsameres Internet!

  2. Sie beauftragt Webservice Mustermann „Mach mir eine Homepage“. Der kassiert 175€ im Monat für Erstellung, Wartung, Hosting.
    a) Die Seite ist grottig. Zuerst noch nicht einmal über https erreichbar. Dann mit ungültigen Zertifikaten (Mustermann will extra Geld für Zertifikate)
    b) Mustermann schickt unregelmäßig Rechnungen über 300€ für „Aufladung Google-Ads Konto“. Dabei wird die Webseite über Google fast nicht gefunden, nicht beworben und es werden sogar bei Suche nach „Firmenname / Branche / Stadt“ direkte Konkurrenten als Werbe-Treffer angezeigt. Nach Konfontration schaltet Mustermann dann doch Google Ads.

  3. Kunde schickt daraufhin Kündigung via Einschreiben mit Rückschein. Mustermann verweigert Annahme.

  4. Kunde schickt Kündigung via Zustellung durch Gerichtsvollzieher. Mustermann ruft an und beschimpft Kunde.

  5. Mustermann schaltet darauf alles ab. Gut. Mustermann hatte die DENIC-Registrierung aber nicht auf den Kundennamen gemacht, sonder auf seine eigenen Firmennamen. Mustermann löscht auch Registrierung.

  6. URL names „Kundenname-Branchenname.de“ fällt weg. Webseiten-Aufkäufer schnappt sie sich und will sie neu verkaufen.

  7. Telekom legt Glasfaseranschluss ins Haus und will Blechkanäle durch das Treppenhaus legen. Treppenhaus vor wenigen Jahren renoviert, viel Stuck vorhanden. Kundin lehnt ab. Daraufhin verweigert Telekom die Glasfaserschaltung auch für den Kunden und den einen von fünf Mietern, der ohne Blechkanäle erreichbar wäre.

  8. Kunde bemerkt manchmal fehlerhaftes Verhalten des Rechners. Softwarehersteller und Verkäufer der Firewall macht dann eine Fernwartung und sagt „Oh, da hatten Sie einen Virus. Gut, dass Sie unser Sicherheitspaket haben, ich habe den Rechner soeben wieder bereinigt.“

  9. Softwarehersteller sagt "Sie haben ja zwei Firmen, eine mit Sitz im [EU-Nachbarland] und eine hier. Daher brauchen Sie auch zwei Server. Unter dem Schreibtisch stehen zwei Big-Tower mit Xeon-Prozessoren. Durchschnittliche CPU-Auslastung bei Benutzung der Firmensoftware (eigentlich nur eine Datenbank): 0 Prozent.

  10. Softwarehersteller empfiehlt dringend eine Datensicherung und legt jeweils eine externe Festplatte auf jeden Server, die dort auch dauerhaft liegt.

  11. Die Firewall ist auch für das WLAN zuständig. Aber irgendwie klappt das nicht. Elektriker (ich) stellt fest, dass eine der WLAN-Antenne in dem LTE-Anschluss eingeschraubt wurde.

  12. WLAN ist immer noch unbefriedigend. Softwarehersteller schickt Techniker, der einen TP-Link Repeater 4m neben der Firewall in eine Steckdose steckt. Rechnung: > 300€.

3 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Techniker, der einen TP-Link Repeater 4m neben der Firewall in eine Steckdose steckt.

Meine Lieblingsgeschichte:

$GERÄT wurde neu mit dem „Alles-Programm“ des Unternehmens verknüpft werden und die Bedienung soll den Nutzern gezeigt werden.

Große Versammlung um $GERÄT: neugierige Nutzer, ein Abgesandter der EDV-Abteilung und ein angereister Spezial-Spezialist der Firma, die das „Alles-Programm“ herstellt. Ungeduldig scharrende Nutzer, ratlose Profis. Irgendwie klappt die Datenübertragung nicht so richtig, aber ein paar Daten sind eben doch irgendwie im $GERÄT angekommen. Ratlose Profis, falls ich das noch nicht erwähnte.

Ich komme in den Raum, weil ich mir $GERÄT auch ansehen wollte. Hmm … die Daten die ins $GERÄT gekommen sind, stehen alle auf einem Barcode, der zuvor gescannt wurde. Ich sehe kein Kabel an $GERÄT, über das mir eine Datenübertragung wahrscheinlich scheint, für WLAN ist $GERÄT eher zu alt. Ich murmele „Das hat doch keinen Netzwerkanschluß“.

Spezialspezialist zeigt widerprechend auf ein Kabel am $GERÄT, das einzige außer der Stroversorgung „Da ist der Netzwerkanschluß“.

(Er deutet auf dickes grün-gelbes Kabel). Ich schlage mir innerlich an die Stirn, ziehe das Kabel ab (Vollmetallstecker, ein Pol) und sage „Das. Ist. Kein. Netzwerkabel!“.

Spezialspezialist antwortet: „Dooooch! Das ist ein altes Netzwerkkabel“. Meine Stirn bekommt einen weiteren tiefen Abdruck meiner Handinnenfläche.

Ich verlasse den Raum und atme durch.

Tief. Ganz tief.

2 Hilfreich

Moin,

Sebastian schrieb:zum Beitrag ↑

Tief. Ganz tief.

Keine Schnappatmung? Du bist ein echter Profi!

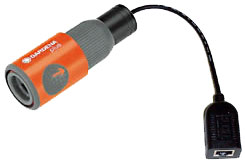
Hättest du nicht damit aushelfen können?

Bildquelle: Geniestreich von Gardena – Hartware

-Luno

ps: wenn ich deine und die Geschichte von @X_Strom so lese, dann beschleicht mich die unheilvolle Ahnung, dass auch der obige Adapter schon real im Einsatz war, oder es wurde zumindest versucht.

2 Hilfreich
Hilfreichste Antwort
Lunochod schrieb:zum Beitrag ↑

Hättest du nicht damit aushelfen können?

Tolle Werkzeuge - und solche Adapter haben die auch.

4 Hilfreich
Sebastian schrieb:zum Beitrag ↑

Ich verlasse den Raum und atme durch.

Tief. Ganz tief.

Systemhaus aus dem Sauerland, Spezialist für Netzwerk, Software, Sicherheit und den ganzen Rest:
Zwei spezielle Spezialisten verlegen ein temporäres Glasfaserkabel zwischen einem Turnierbüro und einem VIP-Counter. Sie stecken an beiden Ende Medienkonverter ein. Die Medienkonverter zeigen mit grünen LED den vorhandenen Link an. Ein Spezialist funkt den anderen Spezialisten an: „Lass uns noch den Link prüfen, du kannst das Messgerät jetzt einstecken.“
Er greift zum Kupfernetzwerkabel-Schnelltest (LED-Lauflicht, welches auf alle Adern eines Netzwerkkabels hintereinander folgend ein paar Volt Spannung aus einer 9V-Batterie gibt) und sagt „Und, leuchtet es bei dir?“ Der andere funkt zurück „Oh Mist, kein Durchgang - auf keiner der Adern!“

Sie haben dann noch die Batterie am „Sender“ gewechselt (obwohl da die Sende-LED alle blinkten).
Dann haben sie Sender und Empfänger gewechselt, „vielleicht geht ja die andere Verbindung“.

Super spezialisierte Elektriker installieren Netzwerkkabel und -schränke in einer Lagerhalle. Zwischen je zwei Schränken legen sie je zwei Netzwerkkabel und beschriften sie mit „Uplink“ und „Downlink“. (Wohlgemerkt: 1000BaseT, keine Glasfasern!).

Während der Inbetriebnahme liefern sie einfache Switches und klemmen sie ans Netzwerk des Kunden an. Der arbeitet mit VLANs. Sie verbinden zwischen allen Switchen jeweils ZWEI Netzwerkstrecken. Derweil bekommen die Disponenten im Büro nebenan Schnappatmung, greifen zu den privaten Handys und schlagen bei der EDV-Abteilung Alarm.

Während eines Reitturniers beschließt der Turnierchef, dass er oben im Richterturm sitzend nicht das zugewiesene WLAN nutzen möchte, sondern seine MacBooks per Kabel verbinden will. Er zieht den PoE-versorgten Accesspoint aus der Buchse, stöpselt seinen privaten Switch ein, steckt seine MacBooks und den Accesspoint ein (der deutlich erkennbar nur über ein Netzwerkkabel und kein Netzteil verfügt). Er bekommt keinen Zugang und experimentiert mit IP-Adress-Einstellungen herum. Als das nichts bringt, ruft er mich an und beschwert sich auf hochnäsige Art.

Ja, wir haben da zu wenig Netzwerkkabel im Turm. Ich kann nur eins benutzen, an den anderen hängen WDR, Zeitnahme, Ergebnisdienst. Ich benutze zum Accesspoint getaggte VLANs. Er versteht „Bahnhof“ und will sich beschweren. Ich zeige ihm, dass er dort über WLAN rund 200 / 80 Mbit/s hat. Er will aber nicht. Also schnappe ich mir einen gemanageten 8-Port-Switch und verhelfe ihm so zu seinen Netzwerkanschlüssen.

Ein Mieter bezieht eine Wohnung. Er hat Glasfaseranschluss und Netzwerkbuchsen in einem „Medienverteiler“. Telekomtechnike richtet den Router ein und sagt „Da bitte nichts verändern.“
Mieter steckt seinen PC in eine Netzwerkbuchse im Büro ein und bekommt kein Netz. Er beschwert sich bei mir. Ich frage, welche Ziffer die Netzwerkbuchse hat. „Sechs“. Ich frage, ob denn im Medienverteiler die Buchse sechs auch wirklich mittels Patchkabel mit dem Router verbunden ist. „Da darf ich nicht dran.“ Doch, Sie müssen das Internet vom Router mit der Buchse 6 im Verteiler verbinden, damit es aus der Buchse 6 im Arbeitszimmer herauskommt. „Ich habe hier Netzwerkbuchsen und werde jetzt ganz bestimmt nicht irgendwelche Patchkabel verlegen! Was soll der Quatsch, da kann ich schon mal gleich eine Mietminderung ankündigen, bis SIE das wieder in Ordnung gebracht haben!“

1 Hilfreich
Sebastian schrieb:zum Beitrag ↑

Im Zweifelsfall wird dir ein Root Zertifikat des vollkommen über alles Zweifel erhabenen Schlangenölverkäufers ins Betriebssystem geworfen, welches erlaubt, dass „valide“ Zertifikate für den T-Online-Server aus dem Hut gezaubert werden und dann praktisch ein Man-In-The-Middle Angriff gefahren wird.

Ja, das kommt immer häufiger vor. Offenbar haben die Security Spezial Spezialisten unserer verschiedenen Kunden jetzt immer häufiger was von Logging gehört und verlangen zunehmend von uns, dass wir jeden eingehenden und ausgehenden Netzwerkverkehr loggen, wegen papierraschel Cybersecurity.

Man würde ja sonst nicht erkennen, wenn ein unzufriedener Mitarbeiter die heiligen Daten der Kunden aus dem Haus verschickt.

Einwände wie „https aufbrechen erhöht aber die Sicherheit eher nicht“ oder „wie soll ich bitteschön automatisiert erkennen, ob der Mitarbeiter verschlüsselte Daten erlaubt oder unerlaubt versendet?“ oder „das logging jeder einzelnen Netzwerkanfrage ist ein Datenschutzproblem“ verhallen und werden quittiert mit „das macht man aber heute so“.

Ja. Man benutzt heute auch Virenscanner oder zwingt seine Mitarbeiter zum Passwortwechsel alle 30 Tage. Das ist doch kein Argument.

Es macht echt immer weniger Spaß.

Die neue Sau im Dorf unserer Kundschaft ist übrigens „haben Sie automatisches Alerting, wenn ungewöhnliche Netzwerkaktivitäten sind“. Wenn ihr da sachdienliche Hinweise habt, wie ich automatisch erkennen soll, ob ein Mitarbeiter gerade erlaubt oder unerlaubt größere Datenmengen bewegt bin ich total interessiert.

Ach ja. Die relevanten Kundendaten belaufen sich je Projekt zwischen 1 und 500MB.

Ernst gemeinte Frage: Wie macht ihr das denn mit Logging und automatischem Alerting?

0 Hilfreich
Sebastian schrieb:zum Beitrag ↑

(Er deutet auf dickes grün-gelbes Kabel).

Der kannte sicher noch Yellow-Cable (ich habe damit tatsächlich noch zu tun gehabt) und hielt das jetzt für die Weiterentwicklung, die ohne Vampire-Klemme und Transceiver auskommt.

0 Hilfreich
PrestonA schrieb:zum Beitrag ↑

wie ich automatisch erkennen soll

Das ist Betriebsgeheimnis.
Vertrau uns!
So lange du uns 1000 GELD im Monat gibst, kümmern wir uns um deine Sicherheit.
Versprochen!
Das hat der Luigi bereits dem Pizzabäcker Andrea am Bahnhof versprochen und schau her: Kaum hat der Andrea die Zahlungen eingestellt, schon gab es diesen verheerenden Brand!

1 Hilfreich
PrestonA schrieb:zum Beitrag ↑

Ernst gemeinte Frage: Wie macht ihr das denn mit Logging und automatischem Alerting?

Mit KI und logging in die Blockchain.

(Nicht ganz ernst gemeinte Antwort)

0 Hilfreich
Sebastian schrieb:zum Beitrag ↑

Nicht ganz ernst gemeinte Antwort

Gut, dass du das noch drangeschrieben hast. Sonst hätte ich doch glatt bei ChatGPT nachgefragt, was in meinem Netzwerk los ist.

0 Hilfreich
PrestonA schrieb:zum Beitrag ↑

was in meinem Netzwerk los ist.

ChatGPT sagt:
Ohne weitere Informationen kann ich nicht bestimmen, was in Ihrem Netzwerk nicht funktioniert. Es gibt viele mögliche Ursachen für Probleme im Netzwerk, einschließlich Konfigurationsfehler, Ausfälle von Netzwerkgeräten, Störungen im Internetdienstanbieter und vieles mehr. Um eine genaue Diagnose zu erstellen und das Problem zu lösen, benötige ich weitere Informationen wie das Art des Netzwerks, Symptome, Fehlermeldungen usw.

0 Hilfreich
Sebastian schrieb:zum Beitrag ↑

(Nicht ganz ernst gemeinte Antwort)

PrestonA schrieb:zum Beitrag ↑

Gut, dass du das noch drangeschrieben hast.

Gut, dann kommt die etwas ernstgemeintere Antwort: Der gesamte Internetverkehr wird über einen „Online-TrendMicro-Scandingsbums“ geleitet und fällt dann irgendwo aus einer Amazon-Cloud-Instanz heraus.

Sensible Daten? Scheiße, wer was zu verbergen hat …

Fun fact: Die Anmeldung in meinem $GOOGLE-Account ist darüber gesperrt, keine Ahnung warum genau. Ich vermute, weil Google etwas dagegen hat, das $TRENDMICRO die Verbindungen aufmacht und $PASSWÖRTER erfahren kann.

Aber was weiß ich schon …

0 Hilfreich
X_Strom schrieb:zum Beitrag ↑

ChatGPT sagt:
Ohne weitere Informationen kann ich nicht bestimmen, was in Ihrem Netzwerk nicht funktioniert

Ach so. Na wenn ChatGPT es auch nicht weiß, dann ist ja alles gut.

0 Hilfreich
PrestonA schrieb:zum Beitrag ↑

dann ist ja alles gut.

Nein, dann fehlt einfach nur das passende Tool. Und in Zeiten von GitHub Copilot kannst auch $DU das spielend programmieren…

0 Hilfreich
Antwort auf PrestonAzum Beitrag ↑

Ach so. Na wenn ChatGPT es auch nicht weiß, dann ist ja alles gut.

Oder die KI hat gelernt zu Lügen 😬😅

0 Hilfreich
X_Strom Moderation
PrestonA schrieb:zum Beitrag ↑

dann ist ja alles gut.

Während meiner Anwesenheit beim Kunden:
„Herr X_Strom, gucken Sie mal, ich hab da schon wieder so eine komische E-Mail bekommen.“
Mit Anhang: „rechnung.pdf.exe“
Dank super-duper Windows-Voreinstellung (bekannte Dateiendungen ausblenden) wird das natürlich als „rechnung.pdf“ angezeigt .
Ich habe das geändert.
Mitarbeiter sagt „Warum verbietet man das eigentlich nicht?“.
Herrlich.
Ist doch super, wie die Firewall wirkt.

Nebenfrage:
Ich kann über meinen Anbieter (Strato) keine Mails mit Viren verschicken - die EICAR Testdatei reicht dazu, dass der Versand unmöglich wird.
Ankommende E-Mails mit derselben Testdatei (und auch mit echter Schadsoftware) werden mir aber zugestellt.
Was ist denn das für eine Logik?

0 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Was ist denn das für eine Logik?

Wenn sie Viren rausschicken, werden sie schön langsam auf eine Blacklist kommen.
Beim Empfang von Viren passiert dies nicht, sondern nur dem Absender, also ist ihnen das sch*-egal.

2 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Ich kann über meinen Anbieter (Strato) keine Mails mit Viren verschicken - die EICAR Testdatei reicht dazu, dass der Versand unmöglich wird.
Ankommende E-Mails mit derselben Testdatei (und auch mit echter Schadsoftware) werden mir aber zugestellt.
Was ist denn das für eine Logik?

Das ist vermutlich subtile Werbung für die Verschlüsselung von E-Mail. Dann klappt’s auch mit dem Versand…

0 Hilfreich
Antwort auf X_Stromzum Beitrag ↑

Während meiner Anwesenheit beim Kunden: „Herr X_Strom, gucken Sie mal, ich hab da schon wieder so eine komische E-Mail bekommen.“ Mit Anhang: „rechnung.pdf.exe“ Dank super-duper Windows-Voreinstellung (bekannte Dateiendu …

Korrektur:

Sebastian schrieb:zum Beitrag ↑

Das ist vermutlich subtile Werbung für

… den Betrieb eigener Mail-Infrastruktur.

Ja, das meine ich genau so.

0 Hilfreich
X_Strom Moderation
Sebastian schrieb:zum Beitrag ↑

Ja, das meine ich genau so.

Da muss ich die Wahrscheinlichkeit, dass ich einen Bock schieße, abwägen gegen die Wahrscheinlichkeit, dass bei Strato etwas schief läuft.
Na ja, zuzüglich Aufwand für Hardware und Einrichtung.

Da gebe ich mich lieber mit den „Einschränkungen“ zufrieden. Gegenüber denen, die mir als GmbH E-Mails von einem T-Online-Konto schicken und die nur eine einzige E-Mail-Adresse nutzen, sehe ich mich schon ganz gut aufgestellt.

0 Hilfreich
X_Strom schrieb:zum Beitrag ↑

Gegenüber denen, die mir als GmbH E-Mails von einem T-Online-Konto schicken

Sag nichts gegen unseren Heizungsbauer. 😃
Wobei ich gerade auf Anhieb gar nicht weiß, welche Unternehmensform er hat, aber es ist eine ganz kleine Firma, seine Frau macht das Büro, er hat noch einen Gesellen, und ab und zu hilft ihm noch sein Bruder aus (der auch eine Heizung-und-Sanitär-Firma hat). Aber er hat mit Mund-zu-Mund-Propaganda auch so viel zu tun, dass er es gar nicht nötig hat, sich eine Homepage zuzulegen. 😃

Noch besser ist aber, web.de für Geschäftskonten zu nutzen. 😃 Und was ich ganz dämlich finde: wenn man schon eine Homepage unter eigener Domain hat und trotzdem „Drittanbieter“ für die E-Mail-Adresse nutzt.

0 Hilfreich
X_Strom Moderation
Christa schrieb:zum Beitrag ↑

Und was ich ganz dämlich finde

Bei dem Kunden, um den es hier eigentlich geht, ist es genau so.
Die nutzten eine Zeit lang auch [email protected] - aber das wurde stets an [email protected] weiergeleitet.
Da der Wartungsvertrag mit dem Dienstleister, der sich scheinbar (<- richtige Benutzung dieses Wortes!) um die Homepagewartung, Google-Werbung und Hosting kümmerte, inzwischen gekündigt wurde, steht die alte Homepage nun bei einem Domain-Verwerter zum Verkauf an. Der Dreckskerl hatte die HP nämlich auf seine Firma registriert!

Nun soll ein anderer Dienstleister eine Webseite „entwickeln“. Das geht so in Richtung „simple Seite, nur etwas mehr als eine Web-Visitenkarte“. Bislang wurden 1500€ dafür gezahlt. Dabei waren weder der Chefin noch dem Dienstleister bislang aufgefallen, dass die URL bei einer dubiosen Firma zum Verkauf angeboten wird und sich gar nicht im Besitz der Firma befindet.

1 Hilfreich

Deine Antwort

Zum Antworten bitte anmelden oder kostenlos registrieren.